Шифрование и криптографические средства защиты информации: базовые правила
 авг, 21 2026
Представьте ситуацию: вы отправляете базу клиентов через обычный e-mail, а через час она оказывается в руках конкурентов. Или ваш сотрудник забыл пароль от файлового хранилища, и теперь данные доступны всем подряд. Звучит как сценарий из триллера? На практике это происходит чаще, чем кажется. Чтобы избежать таких сюрпризов, компании используют шифрование и криптографические средства защиты информации (СКЗИ). Но просто купить программу не enough - нужно понимать базовые правила игры, иначе можно потратить бюджет впустую или нарушить закон.
Что такое СКЗИ и зачем они нужны
Криптографические средства защиты информации (СКЗИ) - это аппаратные, программные или комбинированные инструменты, которые превращают понятный текст в набор бессмысленных символов (шифруют) и обратно (дешифруют). Основная задача этих инструментов - обеспечить три ключевых аспекта безопасности:
- Конфиденциальность: только тот, у кого есть ключ, может прочитать данные.
- Целостность: гарантия того, что файл не был изменен по дороге (проверяется с помощью хеш-функций).
- Аутентичность: подтверждение, что сообщение действительно отправлено тем, кто заявляет себя автором (через цифровую подпись).
В России использование СКЗИ регулируется строго. Главный закон здесь - Федеральный закон № 152-ФЗ «О персональных данных». Он обязывает компании защищать персональные данные граждан. Если вы обрабатываете данные россиян, вам почти наверняка понадобятся сертифицированные ФСБ России средства шифрования. Это не рекомендация, а требование. Нарушение грозит штрафами по статье 13.12 КоАП РФ.
Кто обязан использовать сертифицированные СКЗИ
Не все компании обязаны покупать дорогие аппаратные токены. Требования зависят от типа данных и уровня риска. Согласно Приказу ФСТЭК России № 17, системы делятся на классы защищенности. Вот основные сценарии:
| Тип данных / Система | Уровень требований | Обязательна ли сертификация ФСБ? |
|---|---|---|
| Государственная тайна | Максимальный (К1) | Да, обязательно |
| Биометрические данные (УЗ 1) | Очень высокий | Да, для передачи и хранения |
| Обычные персональные данные (паспортные, телефоны) | Средний/Низкий | Рекомендуется, но зависит от класса АС |
| Внутренняя корпоративная переписка | Низкий | Нет, достаточно стандартного шифрования |
Если вы работаете с биометрией (отпечатки пальцев, распознавание лица), требования становятся жестче. С 1 января 2024 года ввели уровень УЗ 1, который требует обязательного применения сертифицированных средств для шифрования при передаче и хранении таких данных. Для остальных случаев решение о необходимости «сертифицированного» решения принимает служба информационной безопасности, оценивая потенциальный ущерб при утечке.
Базовые правила работы с ключами
Само по себе шифрование бесполезно, если ключи теряются или попадают к посторонним. Управление ключами - самая сложная часть внедрения СКЗИ. Вот золотые правила, которые должны знать все сотрудники, имеющие доступ к криптосредствам:
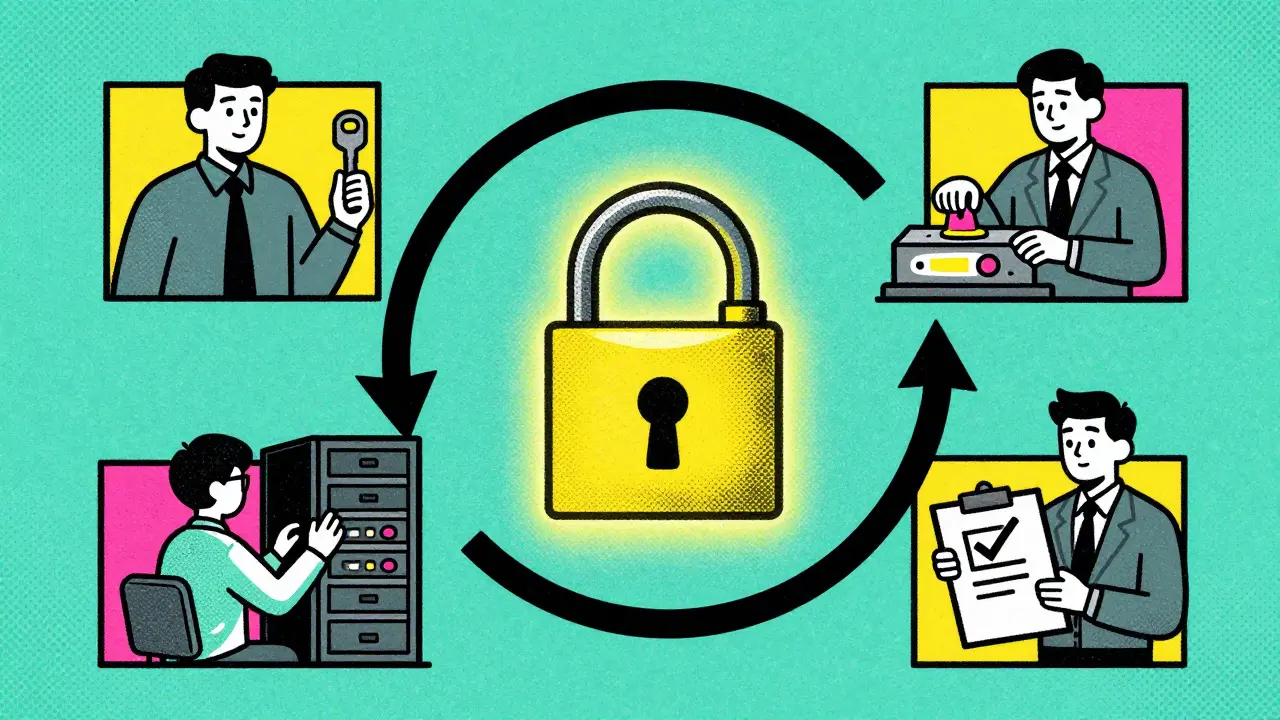
- Запрет на копирование. Ключевые документы (карточки с паролями, USB-токены) нельзя фотографировать, сканировать или записывать на дискеты без разрешения.
- Физическая защита. Аппаратные носители должны быть опломбированы. Место пломбы должно быть видно, чтобы любой мог убедиться, что устройство не вскрывали.
- Разделение ответственности. Один человек не должен хранить и ключ, и сам зашифрованный файл в одном месте. Лучше, если ключ находится у администратора, а данные - в серверной.
- Регистрация доступа. Каждый, кто получает доступ к ключам, должен подписать приказ о допуске и пройти инструктаж.
По данным Роскомнадзора, большинство нарушений связано именно с человеческим фактором: сотрудники оставляют токены в открытых папках или передают пароли по мессенджерам. Поэтому обучение персонала критически важно. Минцифры рекомендует минимум 40 часов теории и 80 часов практики для администраторов.
Выбор поставщика: российские vs международные решения
На рынке СКЗИ доминируют отечественные вендоры. По данным РБК за 2024 год, лидируют «ИнфоТеКС» (ViPNet CSP, доля 28%), «Калуга Астрал» (22%) и «Код Безопасности» (18%). Почему именно они? Потому что их продукты имеют сертификаты ФСБ, что снимает головную боль с комплаенса.
Но есть нюанс. Международные стандарты (например, AES, RSA) часто удобнее в интеграции с глобальными системами. Однако если вам нужна юридическая чистота перед российским регулятором, лучше смотреть на локальных игроков. Исследование Infotecs показало, что 78% компаний в РФ уже перешли на отечественные СКЗИ. Остальные 22% используют гибридные решения с двойным сертификатом, но это усложняет архитектуру.
При выборе поставщика обращайте внимание на:
- Наличие действующего сертификата ФСБ (проверяйте реестр на сайте ведомства).
- Совместимость с вашей текущей ИТ-инфраструктурой (SAP, 1C, Active Directory).
- Условия SLA: среднее время реакции на критические сбои должно быть не более 2 часов.
Типичные ошибки при внедрении
Многие компании думают, что купили коробку со шифрованием - и всё, проблема решена. На деле внедрение занимает 4-6 месяцев даже при наличии внутренней команды из 5-7 человек. Где чаще всего косячат?
Игнорирование интеграции
Пользователь CryptoMaster2023 на форуме securitylab.ru жаловался: «Внедрили ViPNet CSP, прошли аттестацию за 3 месяца, но интеграция с SAP заняла полгода вместо двух». Проблема в том, что СКЗИ должно работать «под капотом», незаметно для пользователя. Если программа просит ввести PIN-код каждые 5 минут, сотрудники начнут искать обходные пути, что сведет защиту на нет.
Проблемы в облаке
Облачные среды создают сложности. Если ваши данные лежат в AWS или Azure, контроль над физическими носителями ключей утрачивается. Исследование CASE Consulting (2024) отмечает, что в гибридных облаках часто приходится писать дополнительные адаптеры совместимости. Планируйте этот этап заранее, он съедает много ресурсов разработчиков.
Отсутствие резервного плана
Что будет, если потеряется мастер-ключ? Данные останутся зашифрованными навсегда. Обязательно создавайте резервные копии ключей и храните их в разных географических точках (например, один в сейфе офиса, другой в банке).
Стоимость и сроки: чего ждать
Переход на сертифицированные СКЗИ увеличивает ИТ-расходы. По данным Ассоциации предприятий компьютерной и информационной индустрии, рост составляет 15-25% по сравнению с использованием бесплатных или зарубежных аналогов. Рынок СКЗИ в России вырос до 18,7 млрд рублей в 2023 году, и ожидается, что к 2026 году он достигнет 28,5 млрд. Это говорит о том, что государство активно стимулирует спрос, ужесточая контроль.
Сроки внедрения:
- Аудит и проектирование: 1-2 месяца.
- Закупка и установка ПО/железа: 1 месяц.
- Интеграция и тестирование: 1-3 месяца.
- Аттестация (если требуется): 2-4 месяца.
Для малого бизнеса, где показатель внедрения СКЗИ составляет всего 35%, эти сроки могут казаться вечностью. Но альтернатива - риск штрафа от Роскомнадзора, который в 2023 году выдал 142 предписания за неправильное использование криптозащиты.
Будущее: квантовая устойчивость и единая система ключей
Технологии не стоят на месте. Уже сейчас обсуждается переход на квантово-устойчивые алгоритмы. С 2025 года обновленный Приказ ФСТЭК № 17 вводит класс К0 для критической инфраструктуры, где такие алгоритмы станут обязательными. Пока это касается крупных госкомпаний, но тренд задан.
Также к 2027 году планируется запуск Государственной системы управления ключами (ГСУК). Бюджет проекта - 4,8 млрд рублей. Она должна унифицировать процесс генерации и хранения ключей для всех организаций. Это упростит жизнь компаниям: не придется разрабатывать собственные сложные схемы резервного копирования ключей.
Эксперты прогнозируют, что к 2028 году 60% коммерческих структур перейдут на гибридные модели: ключи будут храниться локально, а обработка данных - в облаке. Такой подход балансирует между безопасностью и гибкостью.
Чек-лист для старта
Если вы только планируете внедрять шифрование, пройдите по этому списку:
- [ ] Определите, какие данные требуют защиты (персональные, биометрические, гостайна).
- [ ] Проверьте, обязателен ли сертификат ФСБ для вашего класса защищенности.
- [ ] Выберите 2-3 вендора из топ-3 рынка и запросите демо.
- [ ] Оцените совместимость с текущим стеком (ERP, CRM, почта).
- [ ] Запланируйте обучение сотрудников (минимум 40 часов теории).
- [ ] Разработайте регламент управления ключами (кто хранит, как меняет, что делать при потере).
- [ ] Закладывайте в бюджет +20% на непредвиденные расходы по интеграции.
Часто задаваемые вопросы
Обязательно ли использовать сертифицированные ФСБ СКЗИ для малого бизнеса?
Не всегда. Если вы обрабатываете обычные персональные данные и ваш класс защищенности низкий, можно использовать стандартное шифрование (AES-256) без сертификата ФСБ. Однако, если вы работаете с биометрией или государственным заказом, сертификация становится обязательной. Всегда сверяйтесь с актуальной редакцией Приказа ФСТЭК № 17.
Какой срок действия у сертификата ФСБ на СКЗИ?
Срок действия сертификата обычно составляет 3-5 лет, в зависимости от типа продукта. После истечения срока необходимо проходить повторную сертификацию или приобретать новую версию продукта с действующим сертификатом. Важно регулярно проверять статус сертификата в реестре ФСБ, так как он может быть аннулирован при выявлении уязвимостей.
Что будет, если потерять ключ шифрования?
Данные останутся недоступны практически навсегда, если нет резервной копии ключа. Поэтому правило номер один - никогда не хранить единственный экземпляр ключа в одном месте. Создавайте резервные копии и храните их в сейфах разных филиалов или в банках. Также существуют схемы распределенного управления ключами, где восстановление возможно только при совпадении нескольких частей ключа от разных администраторов.
Совместимы ли российские СКЗИ с зарубежным ПО?
Чаще всего да, но с оговорками. Ведущие вендоры («Калуга Астрал», InfoTeCS) предоставляют API и драйверы для популярных систем. Однако интеграция с экзотическим или очень старым ПО может потребовать разработки индивидуальных адаптеров. Перед покупкой обязательно проводите пилотное тестирование на вашей инфраструктуре.
Как проверить, что СКЗИ действительно сертифицировано?
На официальном сайте ФСБ России есть открытый реестр сертифицированных средств криптографической защиты информации. Введите название продукта или производителя, и вы увидите номер сертификата, дату выдачи и срок действия. Если продукта нет в реестре, значит, формально оно не является сертифицированным СКЗИ, хотя может использоваться для внутренних нужд.
Катерина Вольнова
августа 21, 2026 AT 20:53А вообще, почему мы все так боимся этих сертификатов ФСБ? Мне кажется, это просто отговорка для того, чтобы заставить бизнес платить лишние деньги государственным подрядчикам. Я лично знаю людей в IT, которые говорят, что AES-256 работает отлично и без всяких пломб. Но нет, нам надо обязательно иметь бумагу с печатью, чтобы спать спокойно. Это же классика нашего менталитета: безопасность через бюрократию. А ведь на Западе давно перешли на Zero Trust Architecture, где важна архитектура доверия, а не наличие пластиковой карточки в сейфе. Почему у нас всегда все сложнее? Мы же живем в цифровом веке, а вед себя как в советском комитете государственной безопасности. И самое обидное, что эти правила часто меняются, и ты только что настроил систему по новому приказу ФСТЭК, как через год выходит новый пункт. В итоге компании тратят не на защиту данных, а на адаптацию к бесконечным изменениям законодательства. Но ладно, пусть будет так, раз уж закон такой. Главное, чтобы хотя бы данные не утекли из-за того, что какой-нибудь стажер забыл пароль на флешке.
Екатерина Платунова
августа 22, 2026 AT 15:29Коллеги, давайте смотреть на вещи прагматично. Да, бюрократия есть, но она нужна. Если вы работаете с персональными данными граждан РФ, то да, сертификат ФСБ - это ваша страховка. Без него любой иск или проверка Роскомнадзора может стать катастрофой. Я сама внедряла «Калугу Астрал» в финтех-стартапе, и процесс занял всего 3 месяца, потому что мы четко понимали, какие классы защищенности нам нужны. Не надо бояться интеграции, если выбрать вендора с хорошим API. ViPNet CSP, кстати, тоже неплох, особенно если у вас уже есть инфраструктура InfoTeCS. Но помните про человеческий фактор! Самый слабый звено - это сотрудник, который пишет ключи на стикерах. Поэтому обучение важнее покупки самого дорогого токена. Минус один балл за панику в комментариях выше, плюс два за реальную практику. Давайте меньше эмоций, больше регламентов.
Inna Inna
августа 24, 2026 AT 03:14Уважаемые коллеги, позвольте внести коррективы в дискуссию. Утверждение о том, что сертификация является лишь инструментом финансового давления, представляется несколько упрощенным взглядом на сложную нормативную базу. Согласно Приказу ФСТЭК № 17, требования к средствам защиты информации дифференцированы в зависимости от класса автоматизированной системы. Для систем, обрабатывающих персональные данные, действительно существуют рекомендации по применению сертифицированных СКЗИ, однако они не являются абсолютно обязательными во всех случаях, если риск утечки оценивается как низкий. Тем не менее, судебная практика последних лет демонстрирует тенденцию к расширительному толкованию понятий «надлежащая защита». Следовательно, отсутствие сертификата может быть расценено как нарушение обязанности оператора по защите персональных данных, предусмотренной статьей 18 Федерального закона № 152-ФЗ. Таким образом, выбор между экономией и юридической чистотой требует тщательного анализа рисков, а не эмоциональных оценок.
Андрій Середа
августа 25, 2026 AT 23:00Ну наконец-то кто-то написал нормально про ключи. У нас в офисе до сих пор хранят USB-токены в ящиках стола без замков. Это же прямое нарушение пункта про физическую защиту. Я бы их всех уволил, если б был директором. Квантовая устойчивость? Смехота какая-то. Сначала научитесь свои пароли менять, а потом про кванты думайте. Хотя да, ГСУК - это хорошая идея, если конечно государство сможет ее реализовать без коррупционных схем. Но пока верим в лучшее. Или в худшее? Сложно сказать. Главное, чтобы база клиентов не улетела конкурентам. Это было бы совсем стыдно для страны с таким мощным рынком СКЗИ.
Ирина Батистич
августа 27, 2026 AT 22:07Друзья мои, давайте посмотрим на эту ситуацию через призму будущего! Квантовые компьютеры уже не фантастика, а реальность, которая скоро изменит правила игры. Переход на постквантовую криптографию (PQC) - это не просто модный термин, а необходимость для долгосрочной стратегии безопасности. Многие из нас еще используют RSA-2048, который считается безопасным сегодня, но через 5-10 лет может стать уязвимым. Поэтому важно закладывать в архитектуру гибкость. Используйте гибридные модели шифрования, где сочетаются классические алгоритмы и новые PQC-стандарты NIST. Это позволит вам плавно перейти на новые технологии без полной остановки бизнеса. Кроме того, обратите внимание на концепцию Sovereign Cloud. Хранение ключей локально, а обработка в облаке - это компромисс, который многие крупные корпорации уже выбирают. Не бойтесь экспериментировать! Проведите пилотные проекты, оцените производительность новых алгоритмов на вашем железе. Будущее belongs тем, кто готов учиться и адаптироваться. Давайте вместе строить безопасное цифровое пространство!
Milena Rodban
августа 28, 2026 AT 15:24а вот я просто хочу сказать что у нас в маленькой конторе вообще никто не знает что такое скзи. мы просто шифруем файлы паролем в winrar и передаем по почте. и вроде ничего не случилось. может нам повезло? или мы просто маленькие и нас не трогают? мне страшно думать что будет если придут проверяющие. но пока работаем так. надеюсь что все будет хорошо. хотя наверное надо хоть немного разобраться в этих приказах. спасибо за статью, хотя сложно читать когда много терминов. но полезно знать что можно получить штраф. лучше перебдеть чем недобдеть. правда?
Nikolai Y.
августа 28, 2026 AT 23:14Суть проблемы не в алгоритмах, а в онтологии управления доступом. Шифрование - лишь инструмент реализации политики конфиденциальности. Без четкой модели ролей и минимальных привилегий даже идеальный криптосистема бессильна. Запомните: безопасность - это процесс, а не продукт. Остальное - детали.