Обработка персональных данных: понятие и принципы по 152-ФЗ и GDPR
 сен, 29 2026
Знаете ли вы, что каждое ваше нажатие кнопки «Принять» в cookie-баннере запускает сложный юридический механизм? Мы привыкли думать о своих данных как о чем-то абстрактном, но с точки зрения закона это конкретные объекты, которые кто-то собирает, хранит и использует. Обработка персональных данных - это не просто техническая операция, а фундаментальный институт информационного права, определяющий границы вмешательства компаний и государства в вашу частную жизнь.
Понимание того, что входит в это понятие и какими принципами руководствуются операторы, критически важно. Это касается не только юристов или специалистов по безопасности, но и каждого пользователя интернета. Если вы работаете в бизнесе, игнорирование этих правил может стоить миллионов рублей штрафов. Если вы обычный гражданин, незнание своих прав делает вас уязвимым перед манипуляциями маркетологов и алгоритмов искусственного интеллекта.
Что такое обработка персональных данных?
Давайте разберемся с определением без лишней бюрократии. Согласно пункту 3 статьи 3 Федерального закона № 152-ФЗ «О персональных данных», обработка - это любое действие (операция) или совокупность действий, совершаемых с использованием средств автоматизации или без них. Звучит широко? Так и задумано.
В этот процесс входит всё: от сбора имени и телефона при регистрации на сайте до уничтожения архива документов через 10 лет. Конкретный перечень операций включает:
- Сбор и запись информации;
- Систематизацию и накопление;
- Хранение и уточнение (например, исправление опечатки в адресе);
- Извлечение и использование;
- Передачу (распространение, предоставление, доступ);
- Обезличивание (удаление привязки к личности);
- Блокирование, удаление и уничтожение.
Персональные данные - это любая информация, относящаяся к прямо или косвенно определенному физическому лицу. Это не только ФИО и паспортные данные, но и IP-адрес, cookies, геолокация, биометрия и даже предпочтения в покупках, если их можно связать с конкретным человеком.
Ключевые принципы обработки по российскому законодательству
Российский закон № 152-ФЗ, действующий с учетом изменений вплоть до 2026 года, закладывает строгие рамки для операторов. Статья 5 этого закона формулирует базовые требования, которые часто путают с рекомендациями, хотя они обязательны.
Первый и самый важный принцип - законность целей. Данные нельзя собирать «про запас». Оператор обязан четко определить, зачем ему нужна информация, и эта цель должна быть законной. Нельзя собрать номера телефонов всех посетителей сайта, чтобы потом просто так отправить им рекламу, если вы не предупредили об этом заранее.
Второй принцип - целевое ограничение. Обработка должна ограничиваться достижением конкретных, заранее определенных целей. Более того, закон запрещает объединять базы данных, если цели их обработки несовместимы. Например, нельзя использовать базу клиентов интернет-магазина для формирования государственного реестра налогоплательщиков без соответствующих правовых оснований.
Третий принцип - минимизация данных. Содержание и объем обрабатываемых данных должны соответствовать заявленным целям. Недопустима избыточность. Если для доставки пиццы нужен адрес и телефон, запрашивать семейное положение клиента - нарушение этого принципа.
Четвертый принцип касается точности. Оператор обязан принимать разумные меры для удаления или уточнения неполных или неточных данных. Устаревшая информация может привести к ошибочным решениям, будь то отказ в кредите или неверная доставка заказа.
Европейский стандарт: Принципы GDPR
Глобальным ориентиром в сфере защиты данных стал Регламент ЕС 2016/679 (GDPR), который применяется с мая 2018 года. Хотя он напрямую регулирует отношения в Европейском союзе, его влияние распространяется далеко за пределы Европы, включая российские компании, работающие с европейскими клиентами.
Статья 5 GDPR выделяет семь принципов, некоторые из которых перекликаются с российскими нормами, но имеют свои нюансы:
- Законность, справедливость и прозрачность. Данные должны обрабатываться честно и открыто для субъекта. Пользователь должен понимать, что происходит с его информацией.
- Ограничение цели (Purpose Limitation). Аналог российского принципа целевого ограничения, но с более жестким контролем совместимости новых целей обработки.
- Минимизация данных (Data Minimization). Сбор только тех данных, которые необходимы для конкретной цели.
- Точность (Accuracy). Обязанность обновлять данные без промедления.
- Ограничение хранения (Storage Limitation). Данные должны храниться в форме, позволяющей идентифицировать субъекта, не дольше, чем это необходимо для целей обработки.
- Целостность и конфиденциальность (Integrity and Confidentiality). Требование обеспечения надлежащего уровня безопасности, включая защиту от несанкционированной обработки, случайной потери или повреждения.
- Подотчетность (Accountability). Самый специфичный принцип GDPR. Контроллер данных не только обязан соблюдать все вышеперечисленные правила, но и должен быть способен продемонстрировать их соблюдение надзорным органам. Это требует ведения документации, реестров обработки и проведения оценок влияния на защиту данных (DPIA).
Сравнительный анализ: 152-ФЗ против GDPR
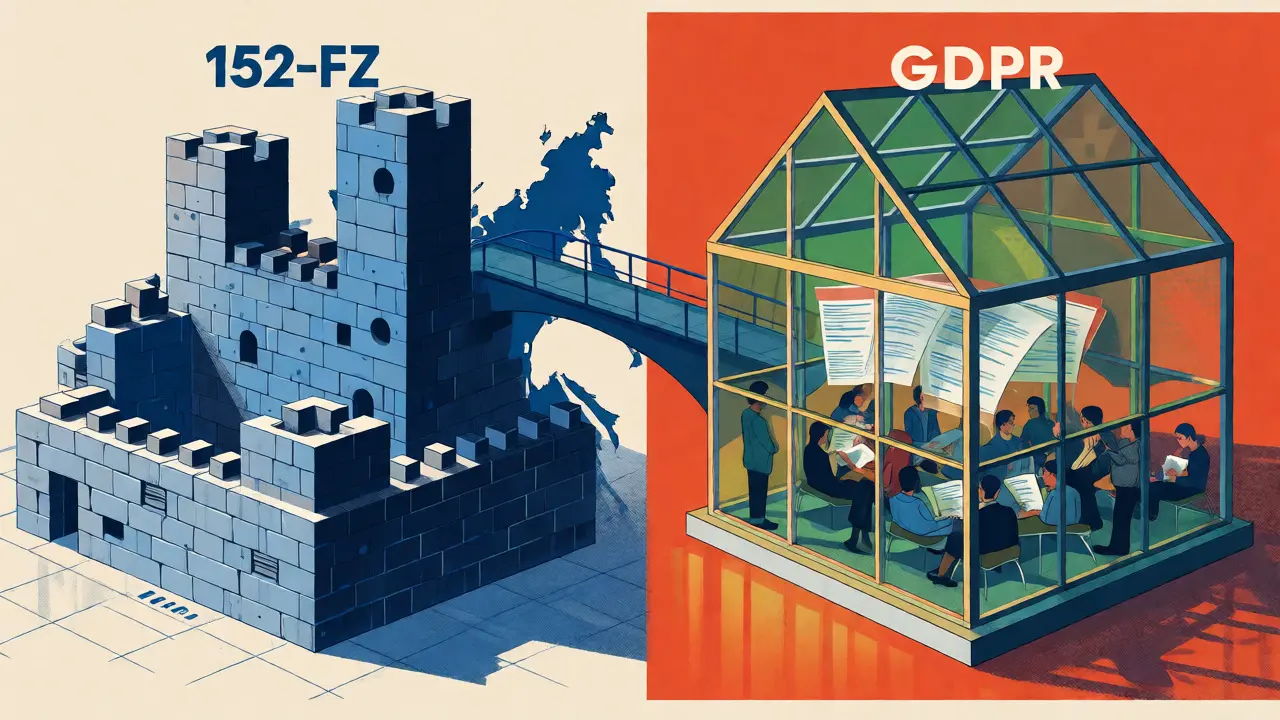
Для бизнеса, работающего на международных рынках, важно понимать различия между российской и европейской моделями регулирования. Оба подхода стремятся защитить права человека, но делают это разными инструментами.
| Критерий | Российская Федерация (152-ФЗ) | Европейский Союз (GDPR) |
|---|---|---|
| Основной акцент | Безопасность, целевое использование, контроль со стороны Роскомнадзора | Права человека, прозрачность, подотчетность оператора |
| Принцип подотчетности | Отсутствует как отдельный пункт, реализуется через проверки | Явно закреплен (ст. 5 п. 2), требует документирования процессов |
| Прозрачность | Требует информирования, но детали менее регламентированы | Жесткие требования к понятности уведомлений и прав субъектов |
| Локализация данных | Обязательное хранение первичных данных граждан РФ на территории России | Нет требования локализации, но есть ограничения на трансграничную передачу |
| Санкции | Штрафы для юридических лиц (до 1% годового оборота за повторные нарушения) | До 4% глобального годового оборота или 20 млн евро |
Как видно из таблицы, российский закон больше фокусируется на административном контроле и технических аспектах безопасности, тогда как GDPR делает упор на этику обработки и ответственность самого бизнеса перед пользователем. Однако тенденция последних лет показывает сближение позиций: Россия постепенно внедряет элементы privacy by design (защита данных по умолчанию) и усиливает требования к прозрачности.
Практическая реализация: Privacy by Design
Принципы обработки - это не просто текст в законе, они должны быть встроены в архитектуру информационных систем еще на этапе разработки. Этот подход называется Privacy by Design.
На практике это означает:
- Минимальный сбор: В формах регистрации оставляйте только обязательные поля. Не просите дату рождения, если она не влияет на возрастную маркировку контента.
- Разделение данных: Храните персональные данные отдельно от транзакционной истории, где это возможно, используя идентификаторы вместо имен.
- Автоматическое удаление: Настройте политики retention (сроков хранения). Если клиент не активен 3 года, система должна автоматически анонимизировать или удалить его профиль.
- Шифрование: Используйте современные протоколы шифрования как при передаче данных (TLS), так и при хранении.
В России термин «Privacy by Design» пока не закреплен в законе напрямую, но требования безопасности и минимизации фактически обязывают компании следовать этой логике. Крупные банки и телеком-операторы уже активно используют обезличивание данных по умолчанию для аналитики, снижая риски утечек.
Ответственность и риски
Нарушение принципов обработки влечет за собой серьезные последствия. Для юридических лиц штрафы могут достигать сотен тысяч рублей, а за повторные нарушения или крупные утечки - процентов от годовой выручки. Но финансовые потери - лишь верхушка айсберга.
Репутационные риски часто оказываются дороже. После громких скандалов с утечками данных пользователи становятся подозрительнее. Они чаще отказываются давать согласие на обработку, удаляют аккаунты и переходят к конкурентам, которые демонстрируют заботу о приватности.
Для должностных лиц предусмотрена административная, а в некоторых случаях уголовная ответственность. Поэтому назначение ответственного за организацию обработки персональных данных - это не формальность, а необходимость.
Заключение
Обработка персональных данных - это динамичная область права, которая меняется вместе с технологиями. Понимание понятия «обработка» и ее принципов позволяет компаниям строить устойчивый бизнес, избегая штрафов, а пользователям - осознанно управлять своей цифровой жизнью.
Главное правило, которое стоит запомнить: данные принадлежат человеку, а не компании. Задача оператора - использовать их бережно, законно и только в тех целях, о которых человек знает и с которыми согласился.
Что считается обработкой персональных данных?
Любое действие с данными: сбор, запись, систематизация, накопление, хранение, уточнение, извлечение, использование, передача, обезличивание, блокирование, удаление и уничтожение. Даже простой просмотр профиля сотрудником службы поддержки является операцией обработки.
Чем отличается GDPR от 152-ФЗ?
GDPR делает больший акцент на правах человека, прозрачности и принципе подотчетности (accountability), требуя от компаний доказывать свое соответствие нормам. 152-ФЗ больше фокусируется на безопасности, локализации данных и административном контроле со стороны Роскомнадзора.
Можно ли хранить данные вечно?
Нет. Принцип ограничения срока хранения требует, чтобы данные хранились не дольше, чем необходимо для достижения целей обработки. После этого их нужно удалить или обезличить, если иное не предусмотрено законом (например, архивными сроками).
Что такое принцип минимизации данных?
Это запрет на избыточный сбор информации. Компания должна собирать только те данные, которые действительно нужны для выполнения конкретной задачи. Если для доставки товара нужен адрес, запрашивать номер паспорта без законных оснований - нарушение этого принципа.
Кто такой оператор персональных данных?
Организация или лицо, которые самостоятельно или совместно с другими лицами организуют и осуществляют обработку персональных данных, а также определяют цели и содержание обработки. Именно оператор несет ответственность за соблюдение всех принципов обработки.